量子安全多方计算是安全量子通信的重要特性之一。本文提出了一种基于(t, n)阈值方法的量子安全多方求和(QSMS)协议,该协议可用于许多复杂的量子运算。为了保证协议的安全性和实时性,研究人员结合了经典现象和量子现象。现有协议由于采用(n, n)阈值方法,需要所有诚实参与者执行量子多方求和协议,存在一定的安全性和效率问题。然而,本文使用的(t, n)阈值方法,其中只有t个诚实的参与者需要计算量子求和协议。与其他协议相比,本文提出的协议具有更高的性价比、实用性和安全性。研究人员还使用IBM公司的在线量子计算机(quantum experience)对其进行了模拟。
基于(t, n)阈值方法的QSMS协议可提供安全的量子通信
在量子互联网中,安全的量子通信是一个重要的特性。安全量子通信可以由量子密钥分发(QKD)、安全量子信道、密集量子测量和量子安全多方求和(QSMS)提供。在量子计算中,QSMS是安全量子通信的基本范式。QSMS可以用来建立许多复杂的协议,如乘法、排序、投票、竞拍等。QSMS包含一个秘密列表 和一组玩家 。机密列表在有限域 上由 个参与者 共享,其中 表示一个大素数。参与者在不泄露秘密的情况下共同完成求和。这个协议的安全性是有保证的,直到一些玩家泄露他们的秘密。这个协议的安全性是有保证的,直到一些玩家泄露他们的秘密。假设,庄家 和 包含两个秘密 和 (为了简单起见,我们只获取两个密钥,但秘密可以是任意数字 或大于 ),参与者 希望在不泄露秘密的情况下计算安全求和。假设 、 分别为庄家 、庄家 的两个秘密。庄家 和 在 个参与人 中使用Shamir的秘密共享分别表示秘密 和 的份额。 和 分别表示机密 和 的份额。参与者 想要执行 , ,而不暴露他们的股份。研究人员使用美国T.J.沃森实验室提供的IBM量子计算机或quantum experience对该协议进行了模拟。该QSMS的新颖之处可以总结如下。
- 该协议具有(t, n)阈值方法,只有t个诚实参与人可以安全地计算多方量子和,对参与者攻击具有更高的安全性。
- 与其他协议相比,所提出的协议更现实,更具成本效益。
在安全多方经典计算中,存在着许多求和协议,但它们不能提供安全的通信;而QSMS是无条件安全的,因为它使用了量子力学的概念。在安全多方量子计算中,已经讨论了许多求和协议。2002年,Heinrich讨论了QSMS协议。2003年,Heinrich引入了另一个具有布尔设置的QSMS协议。2006年,Hillery讨论了一个基于两粒子纠缠的QSMS。2007年,Du等人讨论了一种基于非正交态的QSMS协议。该协议的模为n+1,其中玩家总数为n。2010年,Chen等人实现了一个基于模2的多粒子纠缠的QSMS协议。2014年,Zhang等人讨论了一种基于模为2光子偏振的QSMS协议。2015年,Zhang等人实现了一个模为2的三方量子求和协议。上述协议中存在一些限制,如下所述。
- 这些协议基于阈值方法(n,n),其中所有参与者都需要执行安全的多方量子求和。如果任何玩家是理性的,那么这些协议就无法有效地执行。
- 这些协议不具有成本效益,因为它们是逐位操作。
- 这些协议存在一些安全问题,因为它们的模太小了。
性能分析
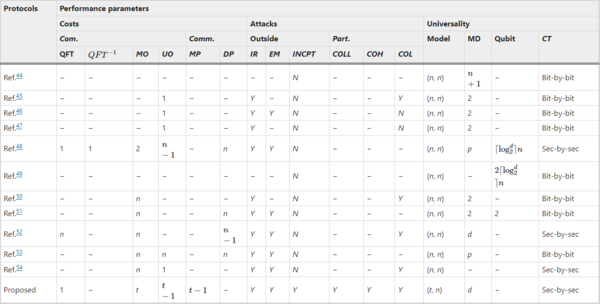
研究人员分析并比较了所提出的(t,n)阈值求和协议与现有求和协议的性能。Shi等人实现了一种QSMS协议,该协议可以高效地用较大的模p计算求和,但其阈值方法为(n, n),其中 , 为量子比特数。Shi和Zhang讨论了一种QSMS协议,该协议可以高效地计算求和,但它并不安全,因为它只有两方。Zhang实现了一个基于量子安全多方计算的QSMS协议,但其模数仅为 。Liu讨论了一种基于模数为 的 阈值方法的QSMS协议,其计算形式为逐位计算。2018年,Yang和Ye讨论了一种采用 模的QSMS协议。它的计算形式是secret-by-secret,但它的阈值方法是 。2019年,Jiao讨论了一种QSMS协议,它的阈值方法是 ,计算形式是逐位的。同年,Zhang等人讨论了一种QSMS协议。其模为 ,但其阈值接近为 。2020年,Sutradhar和Om引入了一种量子秘密共享协议。该协议采用 门限方法,效率较高,但由于使用了CNOT门和SHA1,计算代价较大。这个协议没有讨论实际的实现,集体和连续攻击的问题。同年,Sutradhar和Om讨论了多方量子求和协议。这种协议是有效的,并且有 阈值方法,但它有更多的计算成本,因为它使用 门,其中 表示合格子集的参与者。本协议确实讨论了集体一致攻击。最近,Sutradhar和Om引入了另一种用于安全多方求和的量子协议。该协议是有效的,并且有 阈值方法,但由于使用 门,它的计算成本更高。该协议没有讨论实际的实现。此外,与以上这些协议相比,研究人员提出的协议更安全、更现实和更经济。在本文中,研究人员提出了一种具有逐秘密计算形式的QSMS协议。该协议的阈值方法为 ,即只有 个诚实参与者在不泄露秘密的情况下高效、经济地执行安全的多方量子求和。然而,我们提出的协议具有 ( t , n ) 的阈值方法,其中只有t的诚实参与者才能安全地计算模d的多方量子求和。 此外,该协议具有逐个秘密的计算类型。如果任意t玩家是诚实的,则该协议可以正确执行。因此,与其他协议相比,我们提出的协议更经济、高效、现实和安全,如下表所示。
结论
本文讨论了一种基于秘密共享的 阈值QSMS协议。只要有 个参与者是诚实的,该协议就可以高效地执行。由于它的计算类型是逐个加密的,通信类型是线性的,因此具有安全高效的特点。如果秘密总数大于玩家总数,也可以计算出QSMS,因为使用线性秘密共享来计算秘密的份额。与现有的多方量子求和协议相比,该QSMS协议更加现实,因为我们使用IBM量子计算机高效地模拟了该协议,在增加射击次数后提供了高效的结果。
原文链接:https://www.nature.com/articles/s41598-021-81799-z
---煤油灯科技victorlamp.com翻译整理---
