虽然量子计算正在朝着实际应用的方向发展,量子密钥分发 (QKD) 正在快速走向更大的商业用途。今天,AWS报告称,与合作者在新加坡进行了一次成功的QKD试验。
AWS 研究人员 Juan Moreno 和 Cyrus Proctor 在他们的博客中报告说:“AWS正在进行多种努力,以确保量子计算机只给客户带来机会,最大限度地降低风险。我们正在探索的一项功能是量子密钥分发 (QKD),它在远程方之间传输量子状态时提供额外的物理保护,以便他们可以建立可验证的安全加密密钥。”
“为了在实践中测试这个想法,我们在新加坡实施了一个点对点的量子安全网络,使用生产级光纤网络建立了连接两个站点的链路。通过与量子技术中心(CQT)的国家量子安全网络(NQSN)、Horizon量子计算(Horizon)和Fortinet的合作,我们成功地将两个QKD设备连接在相距3公里的建筑物上(映射到大约16公里的光纤电缆),并建立了一个同时使用QKD技术和AWS Edge计算硬件的VPN隧道。”
QKD并不是什么新事物,它最近在开发和商业化方面也有了一些进展。这个想法很简单。使用不可破解的量子网络在各方之间创建和分发加密/解密密钥。从广义上讲,“ QKD是一种安全通信方法,它实现了涉及量子力学组件的密码协议。它使通信双方产生一个只有自己知道的共享随机密钥,然后可以用来加密和解密消息。量子密钥分发的一个重要而独特的特性是两个通信用户能够检测到任何试图获取密钥的第三方的存在。”
下面显示的是 POC 项目的示意图,其中的描述来自下面的博客:
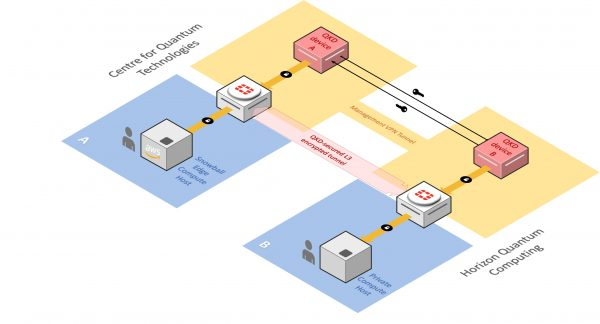
“我们建立了两个镜像网络堆栈,通过NQSN 的合作伙伴Fortinet 提供的设备分为管理和服务部分。该设备(FortiGate 100F 下一代防火墙)具有创建加密 IPsec 隧道的增强功能,该隧道能够使用量子生成的加密密钥。在管理网络(图中以黄色突出显示)上,我们使用 QKD 设备对通过光纤确保密钥交换,最大损耗为 12 dB(通常可达 50 公里),非常适合城市覆盖面积相当于新加坡的面积(东西 50 公里)。该设备还集成了一个密钥管理系统 (KMS),用于处理 QKD 光学系统和 FortiGate 下一代防火墙之间的密钥请求和密钥传输。服务网络(以蓝色突出显示)终止于成对的计算节点。”
“如图所示,其中一个节点位于 CQT。该计算终端节点是封装在 AWS Snowball Edge Compute Optimized 设备中的 Amazon Elastic Compute Cloud (EC2) 实例。AWS 混合边缘服务将 AWS 基础设施和服务扩展到边缘,有助于在与 AWS 缺乏一致网络连接的位置运行和安全操作应用程序。在连接的另一端,Horizon 使用本地基于 Intel 的服务器作为端点。双方通过 IPsec 隧道安全通信,端点使用本地生成的 QKD 密钥。这有效地设置了 Horizon 将用于构建用例的量子安全链接。”
AWS 于去年 6 月在波士顿地区创建了量子网络中心 (CQN),从而直接进入了量子网络游戏,并随后加强了与哈佛大学的合作。最新的 POC 工作是在新加坡进行的。
“这种点对点量子网络实施是探索现成商业量子技术在现实环境中执行方式的重要一步,向我们的客户展示了如何将其与 AWS 服务结合使用. 在 AWS CQN,我们继续探索可能的艺术,这不仅包括 QKD,还包括涉及开发用于远程通信的量子中继器的高级网络,”Moreno 和 Proctor 写道。
