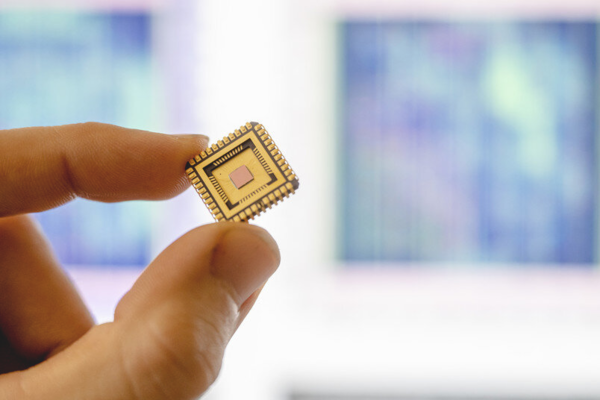
研究人员拍摄了数千张微芯片的显微图像,被检查的芯片面积只有大约两平方毫米。(Credit: RUB, Marquard)
安全漏洞不仅存在于软件中,也直接存在于硬件中。攻击者可能故意将它们内置于其中,以便大规模攻击技术应用程序。德国波鸿鲁尔大学(Ruhr-Universitaet-Bochum)和波鸿马克斯·普朗克安全与隐私研究所(MPI-SP)的研究人员正在探索检测这种所谓硬件木马的方法。他们将芯片的构造图与真实芯片的电子显微镜图像进行了比较,并用算法寻找差异。这就是他们如何在40个案例中的37个中发现偏差的。
由Steffen Becker博士领导的CASA Cluster of Excellence团队和由Endres Puschner领导的MPI-SP团队将于2023年5月22-25日于旧金山举行的IEEE安全和隐私研讨会上提交他们的研究结果。研究人员免费在线发布了芯片的所有图像、设计数据以及分析算法,以便其他研究小组可以使用这些数据进行进一步的研究。论文的预印本也作为IEEE安全和隐私研讨会的一部分发表。
制造工厂是硬件木马的入口
如今,电子芯片被集成到无数的物体中。它们通常是由没有自己生产设备的公司设计的。因此,建造计划被送到高度专业化的芯片工厂进行生产。
Steffen Becker解释说:“可以想象,在生产前不久,一些微小的变化可能被插入工厂的设计中,这超出了芯片的安全性。”在极端情况下,这种硬件木马可能允许攻击者按下按钮,使部分电信基础设施瘫痪。”
识别芯片和构造图之间的差异
Becker和Puschner的团队分析了28、40、65和90纳米四种现代技术尺寸生产的芯片。他们与Thorben Moos博士合作,博士在研究中设计了几个芯片,并制造了它们。研究人员既有设计文件,也有制造的芯片。他们显然无法在事后修改芯片并植入硬件木马。因此,他们采用了一个技巧:Thorben Moos没有操纵芯片,而是追溯性地改变了他的设计,以便在构造计划和芯片之间产生最小的偏差。然后,研究人员对设计核芯片进行了测试,看看能否在不知情的情况下发现这些变化。
第一步,波鸿鲁尔大学和MPI-SP团队必须使用复杂的化学和机械方法准备芯片,以便用扫描电子显微镜拍摄几千张最底层芯片的图像。这些层包含几十万个执行逻辑运算的所谓标准单元。
Endres Puschner说:“比较芯片图像和构造计划被证明是一个相当大的挑战,因为我们首先必须精确地叠加数据。”此外,芯片上的每一点杂质都可能阻挡图像的某些部分。“在最小的芯片上,只有28纳米大小,一点灰尘或一根头发就能遮住一整排标准单元,”IT安全专家说。
几乎所有的操纵都被检测到
研究人员使用图像处理方法仔细匹配标准单元(cell),并寻找芯片的构造图和显微图像之间的偏差。“结果给了我们谨慎乐观的理由,”Puschner说。
对于90、65和40纳米的芯片尺寸,该团队成功识别了所有修改。假阳性结果总数为500,即标准芯元被标记为已被修改,尽管它们实际上未被触及。
“对超过150万个标准单元进行检测,这是一个非常好的比率,”Puschner说。只是在最小的28纳米芯片上,研究人员没有检测到三个细微的变化。
通过洁净室和优化算法提高检测率
更好的质量记录可以在将来解决这个问题。Becker指出,“扫描电子显微镜确实存在,它是专门为拍摄芯片图像而设计的。”此外,将它们用于可以防止污染的洁净室,将会进一步提高检测率。
“希望其他小组使用我们的数据进行后续研究,”Steffen Becker概述了潜在的未来发展。“机器学习可能会将检测算法改进到这样一种程度,即它也可以检测到我们错过的最小芯片上的变化。”
