保守秘密很难。孩子们知道,名人知道这一点,国家安全专家也知道这一点。而且保密将会变得越来越困难。
总有人想了解我们希望隐藏的个人隐私。然而,每时每刻都有无数的私人信息沿着互联网电缆和光纤快速传输。这些信息的隐藏依赖于加密,这是一种以数学方式对数据进行打乱的方法,以防止任何窥探者破译它——即使是在强大的计算机的帮助下也是如此。
但这些技术的数学基础正受到一个敌人的威胁,这个敌人到目前为止还只是假设:量子计算机。
在 20 世纪 90 年代,科学家们意识到这些计算机可以利用原子和电子的微小领域的奇怪物理原理来执行标准计算机无法完成的某些类型的计算。这意味着,一旦量子机器足够强大,它们就可以破解加密数据上的数学锁,揭开世界的秘密。
今天的量子计算机太弱小,无法击败当前的安全措施。但随着 IBM 和谷歌等公司定期推出更强大的量子机器,科学家、政府和其他机构开始采取行动。
专家们纷纷表示,现在是时候为一个里程碑做准备了,有些人称之为“Y2Q”(Years to Quantum,量子年)。今年,量子计算机将有能力破解确保证电子通信安全的编码方案。
数学家米歇尔·莫斯卡 (Michele Mosca) 表示:“如果加密被破解,那将是一场系统性灾难。”
Y2Q即将到来。这是什么意思?
加密在数字生活中无处不在——保护电子邮件、金融和医疗数据、网上购物交易等等。从汽车到机器人吸尘器再到婴儿监视器,加密技术也被编入大量传输信息的物理设备中。加密技术甚至可以保护电网等基础设施。Y2Q威胁的工具无处不在。加拿大滑铁卢大学的Mosca同时也是网络安全公司evolutionQ的首席执行官,他说:“风险高得惊人。”
Y2Q这个名字暗指臭名昭著的Y2K漏洞,它在2000年威胁要造成计算机大破坏,因为软件通常只用两位数来标记年份(SN: 1/2/99, p. 4)。Y2Q是一个类似的系统性问题,但在许多方面,这是一个不公平的比较。要解决Y2Q的问题,要比改变日期的表示方式复杂得多,而且与20年前相比,现在的计算机与社会的联系更加紧密。此外,没有人知道Y2Q何时到来。
面对Y2Q的威胁,用于信息编码技术的研究和实践的密码学正面临彻底改革。科学家和数学家现在正在紧急工作,通过设计新的加密数据方法来为这个未知的日期做好准备,这些方法不会受到量子解码的影响。由美国国家标准与技术研究所 (NIST) 牵头的一项工作旨在明年发布此类后量子密码算法的新标准。
与此同时,一项长期的努力采取了一种无法击败“他们”的方法:利用量子技术建立一个更安全的量子互联网。世界各地的科学家都在建设能够在城市之间来回传送量子信息的网络,追求理论上不受黑客攻击的通信梦想。
公钥密码学的工作原理
如果你想与某人共享一条秘密消息,你可以对其进行加密,对信息进行篡改,以便以后可以解码。
学生可能会使用简单的密码来做到这一点:例如,将字母 A 替换为数字 1,将 B 替换为 2,依此类推。任何知道用于加密信息的密钥的人都可以稍后解码并阅读信息,无论是预定的收件人还是另一个狡猾的同学。
这是对称密钥密码学的一个简化示例:相同的密钥用于对消息进行编码和解码。在更严肃的沟通中,关键要复杂得多——基本上任何人都猜不到。但在这两种情况下,都使用相同的密钥进行编码和解码。
德国波鸿马克斯·普朗克安全与隐私研究所的计算机科学家 Peter Schwabe 表示,这种策略在密码学中使用了数千年。 “它要么用在军事场合,要么用在不应该相爱的恋人之间。”
但在全球互联的现代世界中,对称密钥加密存在一个问题。你怎么能把秘密钥匙拿到地球另一边、一个你从未见过的人,而不让别人拿到呢?
为了解决这个难题,密码学家在 20 世纪 70 年代设计了公钥密码学,它使用特殊的数学技巧来解决对称密钥难题。它使用两个不同的、数学上相关的键。公钥用于加密消息,而数学上相关的私钥则对消息进行解码。假设爱丽丝想向鲍勃发送消息。她查找他的公钥并用它来篡改她的消息。只有鲍勃拥有他的私钥才能对其进行解码。对于任何拦截该消息的窥探者来说,这是毫无意义的。
如何与陌生人交换秘密
公开密钥密码学允许从未谋面的人在遥远的地方分享秘密信息。使用一个公开可用的密钥对正在发送的消息进行编码,使用一个不同但在数学上相关的私钥(只有预期的接收者知道)对消息进行解码。
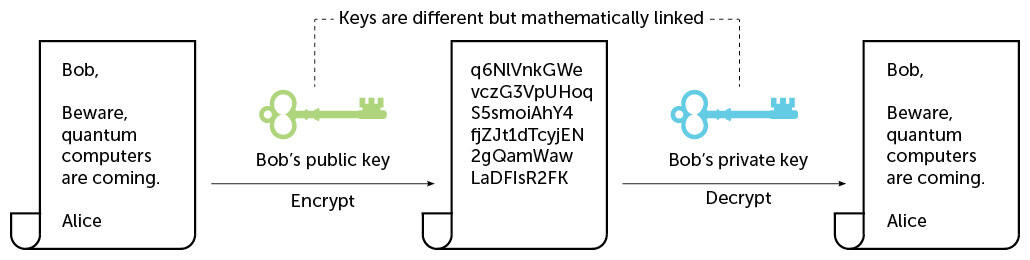
公钥技术也用于创建数字签名。这些签名可以验证在线用户的真实身份,这样你就知道你真的是从苹果下载的新应用程序,而不是一些邪恶的模仿者。只有私钥的所有者可以签署消息,但任何人都可以使用公钥来验证其真实性。
渗透到互联网中的公钥密码学很容易受到各种类型的量子计算机的攻击。此外,对称密钥加密通常依赖公钥加密来共享通信所需的密钥。这使大部分互联网安全受到威胁。
为什么量子计算机将威胁公钥密码学
如果公钥加密将你的数据隐藏在地板下,那就需要构造一种方法来读取该信息。你必须能够使用私钥访问数据。 “那里一定有一扇秘密的门,如果我按正确的方式敲门,它就会打开,”Mosca说。
构造这样的活板门需要特殊的数学策略,其基础是在一个方向上很容易执行,但在相反方向上很难执行的运算。对于计算机来说,将两个素数相乘是很快的工作,即使数字非常大。但计算机从乘积中计算素数要耗时得多。对于足够大的数字,使用标准计算机不可能在实际时间内完成。
当今使用的主要公钥加密类型之一(RSA),其背后的挑战是找到大量数字的质因数。使用传统计算机的黑客无法从公钥中推断出私钥。另一个数学问题,被称为离散对数问题,是一个类似的单行道。
这两个数学问题几乎是当今使用的所有公钥密码学的基础。但足够强大的量子计算机会打开它们的活板门。 “所有这些公开密钥算法都很容易受到攻击,而这种攻击只能由量子计算机来完成。”马里兰州盖瑟斯堡 NIST 的数学家安吉拉·罗宾逊 (Angela Robinson) 说。“我们的整个数字世界都依赖于易受攻击的量子算法。 ”
这个漏洞于 1994 年曝光,当时麻省理工学院的数学家 Peter Shor 提出了一种算法,可以让量子计算机解决这两个问题。在量子机器中,量子比特可以同时呈现 0 和 1 的值,这种状态称为“叠加'。量子比特可以通过“纠缠”的量子相互连接,从而实现像 Shor 那样的新策略。
“当时,那是一篇有趣的论文。 NIST 的数学家 Dustin Moody 表示:“量子计算机是一个遥远的梦想,但它并不是一个实际的威胁。”从那时起,出现了量子计算热潮。
这些机器是使用由各种材料制成的量子比特建造的,从单个原子到硅块到超导体(无电阻导电),但都是根据量子规则计算的。例如,IBM 的超导量子计算机 Osprey 拥有 433 个量子比特。这比 IBM 2016 年推出的拥有5 个量子比特的计算机有所增加。该公司计划今年推出一款拥有 1000 多个量子比特的计算机。
这距离Y2Q的门槛还很远:在 2021 年《Quantum》杂志上报告称,要破解 RSA 加密,量子计算机需要有 2000 万个量子比特。
Mosca 估计,在未来 15 年中,大约有 50% 的概率会出现一台强大到足以破解标准公钥加密的量子计算机。这个时间看似很久,但专家预测,改革之前的重大密码学大约要花费了 15 年的时间。 “这不是周二补丁日,”Mosca 说。
这种威胁更加紧迫,因为我们今天发送的数据可能容易受到未知的量子计算机的攻击。Mosca 说,黑客现在可以获取加密信息,然后在强大的量子计算机可用后对其进行解码。 “如果我们不提前采取行动,那只是个坏消息。”
新算法可以保护我们的安全
解决这个问题是Moody, Robinson和NIST其他人的目标,他们致力于选择和标准化后量子加密和数字签名。这样的技术既要阻止黑客使用量子机器,又要防止传统黑客的攻击。
2016 年 NIST 发出后量子算法号召后,该团队收到了数十个提议的方案。研究人员对候选者进行了分类,权衡考虑因素,包括提供的安全级别和每个候选者所需的计算资源。最终,2022 年 7 月,NIST 公布了四项跻身榜首的计划。一旦这些算法的最终标准在 2024 年准备就绪,就可以开始实现后量子飞跃。与此同时,NIST 继续考虑其他候选者。
在 NIST 努力的同时,其他人也在支持后量子努力。 2022 年 5 月,白宫发布了一份备忘录,将 2035 年作为美国政府机构进入后量子时代的目标。去年 11 月,谷歌宣布已在内部通信中使用后量子加密技术。
NIST 选择的几种算法都有一个共同的数学基础——一种称为基于格密码算法。它依赖于用一组箭头或向量来描述晶格或点网格的问题。
在数学中,晶格由一组用于生成它的向量来描述。以曼哈顿为例,即使你从未见过城市地图,你也可以使用两个箭头粗略地重现其网格,一个箭头表示大道街区的长度和方向,另一个与街道街区匹配。忽略城市的怪癖,例如街区长度的变化,你只需将箭头首尾相连,直到绘制出整个网格。
但还有更复杂的向量集可以重现城市的网格。例如,想象两个箭头从曼哈顿下城的华盛顿广场公园开始,一个指向中城的时代广场,另一个指向邻近的地标建筑帝国大厦。如果选择得当,两个这样的向量也可以用来绘制城市的网格,但难度更大。
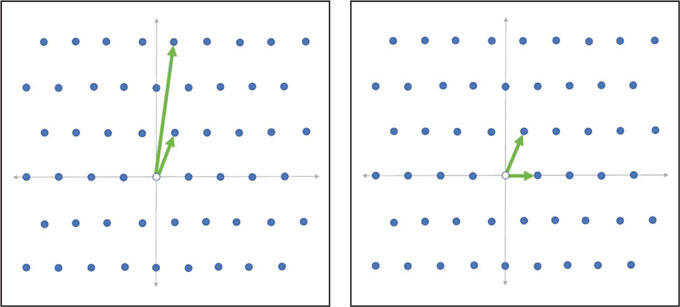
一个叫做最短向量的数学问题是这样问的:给定一组长向量来生成一个网格,那么哪一个最短的向量可以用来作为一组长向量的一部分来生成网格?如果你只知道这三个地标的位置,那么找出对应城市街区的最短向量将是一项相当艰巨的任务。
现在,想象一下这样做的不是二维地图,而是数百个维度。这个问题被认为非常困难,以至于无论是量子计算机还是经典计算机,都难以在合理的时间内完成它。
这个问题的难度是几种后量子密码算法的优势所在。在基于格密码算法中,短向量用于创建私钥,长向量生成公钥。
求助最短向量问题
一些后量子加密方案依赖于所谓的最短向量问题。取两个长向量的集合(左侧绿色)。通过将这些向量首尾相连,可以描绘出点网格(蓝色)。最短向量问题是找到可用于描绘同一网格的最短向量(右侧网格中的水平箭头)。在二维中这并不难。但当用于密码学时,必须在数百个维度上解决该问题,这几乎是不可能的任务。
NIST 考虑的其他后量子方案基于不同的数学问题。在选择这些选项时,NIST 数学家主要考虑的是每种算法的安全性强度。但这些算法都没有明确证据可以安全地对抗量子计算机,或者是经典计算机。 NIST 最初考虑的一种算法称为 SIKE,后来被破解。研究人员在 4 月份的《密码学进展 – EUROCRYPT 2023》中报告称,在标准计算机上破解仅需 10 分钟。
虽然看起来是一次失败,但SIKE的崩溃也算是一种进步。对密码算法安全性的信心来自于一次次的考验。Schwabe说:“聪明的人尝试打破某些东西并失败的次数越多,我们就会越有信心,相信它实际上很难打破。”一些算法必须在这个过程中消亡。
量子互联网可以增强安全性
量子物理会拿走,但也会给予。一种不同的量子技术可以使通信具有数学证明的安全性。这意味着,至少在理论上,未来的量子互联网可以完全免受量子黑客和经典黑客的攻击。
通过传输光子(光粒子),并在它们到达时测量它们的属性,就有可能生成一个共享的私钥,可以验证它是安全的,不会被窃听。
这种量子密钥分配(QKD)依赖于称为不可克隆定理的量子物理学原理。从本质上讲,量子信息是不可复制的。任何这样做的尝试都会改变原始信息,暴露有人在窥探。 “试图了解信息的人基本上会留下指纹,”伊利诺伊州莱蒙特阿贡国家实验室的量子工程师Nolan Bitner说。
量子物理学的这种怪癖允许两个人共享一个密钥,并通过比较笔记来确定密钥在过程中是否被截获。如果这些比较与预期不符,则表明有人在窃听。通信者丢弃密钥并重新开始。如果没有恶意行为的迹象,他们可以安全地使用共享密钥来加密他们的通信,并通过标准互联网发送,确保其安全性。这是一个量子解决方案,解决了两方如何在不见面的情况下共享密钥的困境。不需要一个可能容易受到未知策略影响的数学活板门。
但 QKD 无法通过正常渠道完成。它需要量子网络,其中产生光子,沿着光纤快速发送,并在另一端进行操纵。
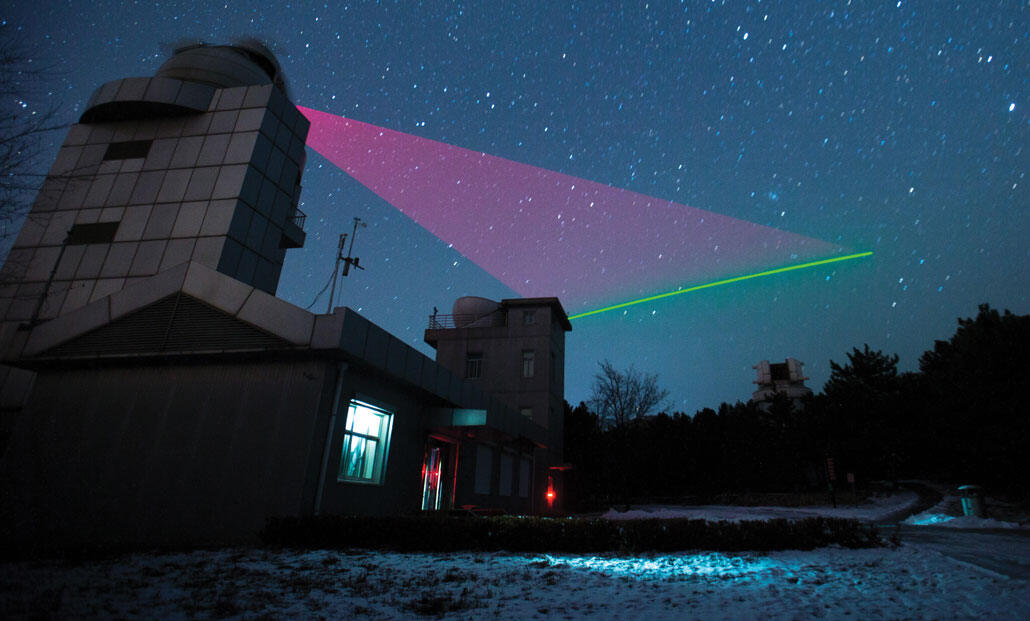
这样的网络已经蜿蜒穿过世界上的一些城市。其中一条从芝加哥大学穿过芝加哥郊区,到达阿贡实验室和巴达维亚的费米实验室,总长 200 公里一个庞大的网络沿着从北京到上海的2000多公里主干网连接着城市,还有两颗通过空气发射光子的量子卫星。一个量子网络纵横韩国,另一个连接英国的几个城市。东京和荷兰都有网络——这样的例子不胜枚举,而且还会有更多。
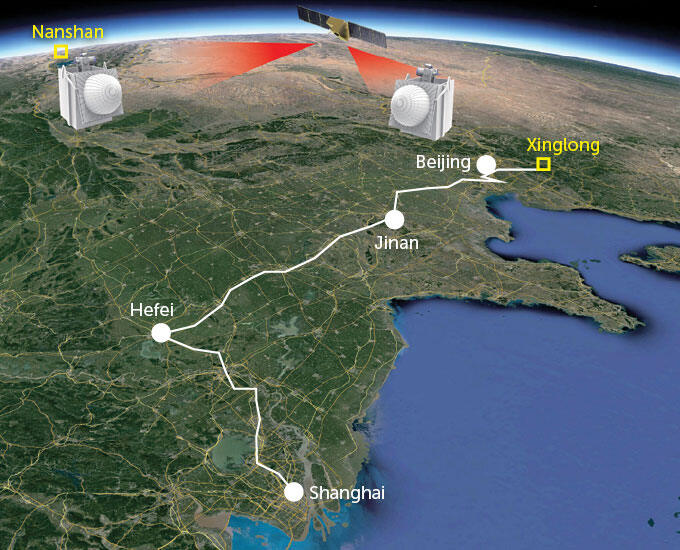
其中许多网络都是研究人员用来在实验室外研究技术的试验台。但有些正在得到实际应用。银行使用中国的网络,韩国的网络连接政府机构。总部位于瑞士的 ID Quantique 等公司提供商用 QKD 设备。
QKD的安全性在数学上得到了证明,但量子网络在实践中可能达不到这种保证。创造、传输、探测和存储量子粒子的困难可能会带来漏洞。设备和网络必须精心设计和测试,以确保黑客无法钻系统的空子。
其中一个缺失的部分阻碍了量子网络的发展。北京清华大学的量子物理学家马雄峰说:“头号设备是量子存储器。”当光纤长距离传输量子信息时,粒子很容易在途中丢失。对于超过100公里的距离,如果不使用放大信号的中转站,量子通信将变得不切实际。这种中转站暂时将数据转换为经典信息,而不是量子信息。这一经典步骤意味着黑客可以在不被发现的情况下瞄准这些“可信节点”,破坏QKD的原始安全性。这也限制了量子网络的操作能力。
在这样的网络中,不可能创造出长距离纠缠的粒子对。但是散布在整个网络中的特殊站点,称为量子中继器,可以通过将信息存储在量子存储器中来解决这个问题。
为了制造远距离纠缠粒子,科学家们首先可以在短距离上纠缠一组粒子,将它们存储在每个量子中继器的量子存储器中。对纠缠的粒子进行某些操作,可以将纠缠跳过到距离更远的其他粒子上。通过重复这个过程,粒子可以在更远的距离上纠缠在一起。
但是,部分由于量子粒子容易受到外界影响的干扰,科学家们尚未开发出实用的量子中继器。芝加哥大学物理学家David Awschalom表示:“当它真的出现时,很可能会催化全球量子网络。”此类技术不仅可以为 QKD 提供更远的距离和更好的安全性,而且还可以实现更复杂的任务,例如纠缠遥远的量子计算机以允许它们协同工作。
欧洲的一项名为“量子互联网联盟”的计划旨在到 2029 年底建立一个带有量子中继器的网络,除了两个大都市规模的网络外,还将创建一个延伸超过500公里的骨干网络。荷兰代尔夫特理工大学的物理学家兼计算机科学家 Stephanie Wehner 表示,这项工作“极具挑战性”。 “我们正在执行登月任务。”最终,科学家们设想了一个全球量子互联网。
Awschalom 想象网络将变得可供所有人使用。 “能够去公共图书馆并能够进入量子网络不是很棒吗?”
密码学的未来是什么样的?
QKD 和后量子密码学是互补的。日内瓦大学物理学家、ID Quantique 联合创始人 Nicolas Gisin 表示:“为了克服量子计算机的威胁,我们两者都需要。”当人们交换不需要最高安全性的信息时(例如,使用手机发布猫表情包),后量子密码学将更加实用,因为它不需要个人来回操作量子粒子。但“在某些情况下,我们确实希望确保安全性能持续几十年,而后量子密码学无法保证这一点”Gisin说。
最终,量子技术可以实现更高级的安全类型,例如盲量子计算。在该方案中,用户可以在远程量子计算机上计算某些内容,而任何人都无法确定他们正在计算的内容。一种称为隐蔽量子通信的技术将允许用户安全地进行通信,同时隐藏他们正在交换的消息。即使用于通信的设备存在潜在缺陷,独立于设备的 QKD 也能确保安全。
当然,这种极端保密的吸引力取决于你是保密人还是窥探者。在美国,联邦调查局、中央情报局和国家安全局等政府机构认为,加密使得窃听犯罪分子或恐怖分子变得困难。这些机构一直主张设置后门,让他们可以进入加密通信,或者建立秘密后门。
但如果运用得当,量子技术可以防止任何人拦截秘密,甚至是强大的政府机构。
“想象一个原则上可以想象完美安全的世界是很有趣的,”Awschalom说。 “这是好事还是坏事?”
参考链接:https://www.sciencenews.org/article/quantum-computers-break-internet-save
