苏黎世联邦理工学院(ETH Zurich)的计算机科学家发现了英特尔处理器中存在的一个严重缺陷,攻击者可能会利用现代芯片预测未来行动的方式窃取敏感信息。黑客可以使用专门设计的指令序列绕过安全边界,并逐步读取共享处理器的整个内存。这一漏洞影响了个人电脑、笔记本电脑和云服务器中广泛使用的各种英特尔芯片。
预测技术:速度是有代价的
预测接下来会发生什么让我们每天都占尽先机。计算机也利用了同样的技巧。现代芯片采用推测执行,这是一种运行其预测将需要的指令的功能。通过做出这些智能猜测,处理器可以显著提高性能。
现在,苏黎世联邦理工学院计算机安全小组的一项激动人心的发现揭示了一个重大缺陷。研究人员发现了一种漏洞类别,这种漏洞可以把CPU的预测引擎变成武器。通过向芯片输入精心设计的指令序列,攻击者可以突破安全边界,访问其他用户的数据。
对英特尔处理器造成广泛影响
“此安全漏洞影响了所有英特尔处理器,”通信安全部负责人卡维·拉扎维强调说,“我们可以利用此漏洞读取处理器缓冲存储器(缓存)的全部内容以及同一CPU另一用户的工作存储器(RAM)的内容。”CPU使用随机存取存储器(RAM)和缓存临时存储计算步骤和可能接下来需要的信息。
这对数据安全的影响是严重的,尤其是在云环境中,许多人共享相同的硬件资源。从个人笔记本电脑到大型数据中心服务器,全世界的英特尔芯片都需要新的保护措施来确保敏感信息的安全。
纳秒漏洞
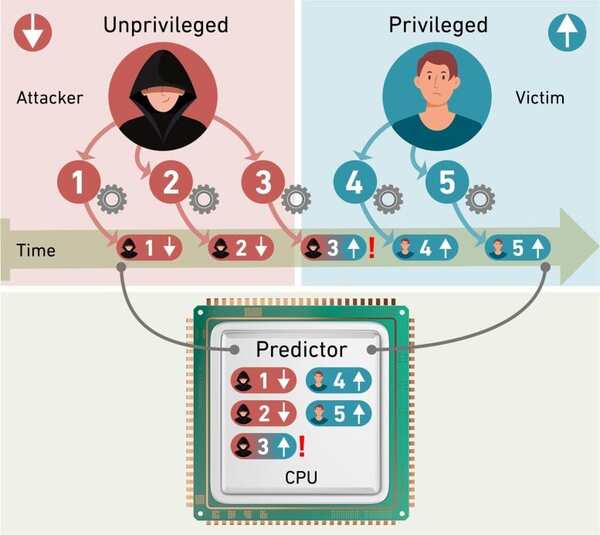
桑德罗·吕格(Sandro Rüegge)过去几个月一直在详细研究这一漏洞,他解释说,所谓BPRC(分支预测器竞态条件)是在几纳秒的短暂时间内出现的,这时处理器正在为两个具有不同权限的用户切换预测计算。
用户之间的内置保护屏障(即权限)有可能被突破,因为各个活动的权限与计算并非同时存储。通过特殊输入,如今有可能在切换用户时造成事件顺序的模糊,从而导致权限分配错误。攻击者可能会利用这一点来读取信息字节(由八个二进制0/1信息位组成的单位)。
从一个字节到整个内存
吕格(Rüegge)解释说,泄露一个字节的信息可能微不足道。然而,攻击可以迅速连续重复,从而可以随时间推移读取整个内存的内容。“我们可以反复触发错误,实现每秒读取5000多个字节的速度。”因此,如果遭到攻击,整个CPU内存中的信息落入不法之徒之手只是时间问题。
CPU漏洞的遗留问题
苏黎世联邦理工学院研究人员如今发现的这一漏洞,并非上世纪90年代中期引入的投机性CPU技术中首个被发现的漏洞。2017年,Spectre(幽灵)和Meltdown(熔断)是首次引起头条关注的此类漏洞,并且自此之后不断出现新的变种。拉扎维小组的一位前博士生约翰内斯·维克纳于2022年就已经发现了一种名为Retbleed的漏洞。他利用CPU缓存中投机性执行指令的痕迹来访问其他用户的信息。
追踪信号:缓存中隐藏的线索
发现这一新型漏洞类别的起点是对Retbleed漏洞调查工作的后续跟进。约翰内斯·维克纳(Johannes Wikner)说:“我检查了英特尔为修补Retbleed漏洞而采取的防护措施的功能。”
在这样做的时候,他发现了一个来自高速缓冲存储器的异常信号,无论启用还是禁用防护措施,该信号都会出现。然后,吕格(Rüegge)接手了信号原因的详细分析工作,并基于这项工作,发现了新的攻击向量。
芯片架构中的更深层次问题
该漏洞于2024年9月被发现。从那时起,英特尔就已采取保护措施,以确保其处理器的安全。然而,有诸多迹象表明,该问题更为严重。“在投机性技术中发现的一系列新漏洞表明,该架构存在根本性缺陷,”拉扎维指出,“必须逐一找出漏洞并进行封堵。”
要填补此类漏洞,需要对处理器的微代码进行特殊更新。这可以通过基本输入输出系统(BIOS)或操作系统更新来完成,因此,应该在我们的个人电脑上安装来自Windows的最新累积更新之一。
参考文献:S. Rüegge、J. Wikner和K. Razavi于2020年5月在第34届USENIX安全研讨会上发表的《分支特权注入:利用分支预测器竞态条件破坏Spectre v2硬件缓解措施》。
不要错过任何一项突破:订阅SciTechDaily新闻简报。
