目前,通信是使用经典位进行的,因此安全性完全掌握在经典密码学手中。经典密码学可以分为两个主要分支:私钥(或对称密钥加密)和公钥加密(也称为非对称加密)。
密钥加密是最传统的加密形式,其中两方都使用相同的共享密钥加密和解密他们的消息。虽然一些密钥方案,例如一次性密匙,对于具有任意计算能力的攻击者来说是完全安全的,但它们有一个主要的实际缺点,即在两方可以安全通信之前,他们必须以某种方式建立一个密钥。为了在不安全的通道上建立密钥,通常采用基于公钥密码术的密钥分发方案(例如 Diffie-Hellman)。

密钥加密
与密钥加密相比,在公钥密码中的通信之前不需要建立共享密钥。相反,每一方都有一个保密的私钥和一个他们可以自由分发的公钥。如果一方,比如 Alice,想向另一方 Bob 发送消息,她会用 Bob 的公钥加密她的消息,之后只有 Bob 可以使用他的私钥解密消息。虽然不需要密钥交换,但公钥密码算法的安全性目前都是基于对整数分解或离散对数问题等某些问题的难度的未经证实的假设。这意味着公钥密码算法可能容易受到计算能力提高或发现有效算法以解决其潜在问题的影响。事实上,算法已经被提出来在量子计算机上执行整数分解和解决多项式时间内的离散对数问题。
为什么选择量子?
虽然可行的量子计算机的出现将使当前的公钥密码系统过时并威胁到 Diffie-Hellman 等密钥分发协议,但授权量子计算机的一些相同原则也为密钥分发问题提供了无条件安全的解决方案。此外,量子力学还提供了检测是否存在试图学习密钥的窃听者的能力,这是密码学领域的一项新功能。由于研究界主要关注使用量子力学来实现安全密钥分发,因此量子密码学和量子密钥分发 (QKD) 在文献中通常是同义词。
因此,我们的重点是从计算机科学家而不是量子物理学家的角度来研究最基本的量子密钥分发协议及其安全性。
量子密钥分发 (QKD)
QKD 协议的基本模型涉及两方,称为 Alice 和 Bob,他们希望通过访问经典公共通信通道和量子通信通道来交换密钥。这在给定的图中显示。一个叫做 Eve 的窃听者被假定可以访问这两个频道,并且不对她所使用的资源做出任何假设。建立了这个基本模型后,现在让我们深入了解 QKD 协议的各种基础知识。

QKD 设置的一般表示
由Bennett 和 Brassard 于 1984 年提出——顺便说一句,这就是名称的由来,其想法是将密钥的每一位编码为单个光子的偏振态。由于在不破坏该光子的情况下无法测量单个光子的偏振态,因此该信息将是“脆弱的”,窃听者无法获得。任何窃听者(称为 Eve)都必须检测到光子,然后她要么暴露自己,要么必须重新发送这个光子。但随后她将不可避免地发送一个偏振态错误的光子。这将导致错误,并且窃听者将再次暴露自己。
运行步骤如下:
- Alice 发送一系列脉冲(例如,具有 80 MHz 重复率的飞秒脉冲),理想情况下,每个脉冲都包含一个偏振不同的光子。
- Alice 将零编码为 H 偏振(水平)光子,而统一编码为 V 偏振光子(垂直)(图中的红色箭头)。

图:BB84 协议的光子偏振表示
- 但这种情况只发生在一半的情况下。随机选择的另一半位使用对角极化基础进行编码(图中的蓝色箭头)。然后,“D”极化对应于零,“A”极化对应于统一。
- 接收器 Bob 使用标准设置(PBS 或 Glan 棱镜在输出端口中带有两个单光子探测器,或者方解石晶体后跟两个探测器)测量偏振。这样,如果 Bob 使用 HV 基础(进一步表示为“+”),他就可以区分 H 和 V 极化。但在一半的情况下,Bob 随机将他的基础(他的棱镜的方向)更改为 AD(表示为“X”)。
- 在传输了一定数量的位之后(并且所有光子都已被检测并销毁!),Bob 公开宣布他为每个位使用的基础。然后爱丽丝说在哪些情况下他们使用了相同的碱基。他们丢弃了使用不同碱基的部分,只留下使用相同碱基的部分。
- 在这个过程(密钥筛选)之后,密钥的长度减少了两倍,但剩下的部分是随机的,并且对于 Alice 和 Bob 来说是一致的。
- 然后,他们检查是否有窃听。为此,他们取一部分密钥,例如(10%)并进行比较。这个过程也是公开的,但是这 10% 被丢弃了。如果发生窃听,密钥将包含错误。然后整个密钥被扔掉并再次重复该过程。
- 下表给出了传输 8 位密钥的示例。密钥筛选后,只剩下 4 位。

8 位 BB84 示例
1992 年,Charles Bennett 在他的论文“使用任意两个非正交状态的量子密码学”中提出了 B92 协议。B92 协议是 BB84 协议的修改版本,两者之间的主要区别在于,虽然 BB84 协议使用四种不同的光子偏振态,但 B92 协议使用两种(一种来自直线基础,通常是 H 极化状态,另一种来自对角线基础,通常为 +45° 极化状态)。B92协议可以总结为以下步骤:
- Alice 发送一串随机选择的 H 极化状态或 +45° 极化状态的光子。H 状态将对应于位“0”,而+45°状态将对应于位“1”。
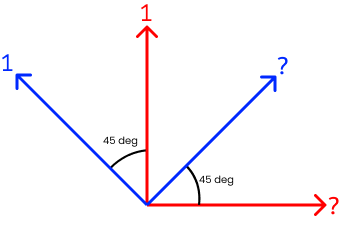
图:B92 协议的光子偏振表示
- Bob 在直线基和对角基之间随机选择,以测量接收到的光子的偏振。
- 如果 Bob 在直线基础上进行测量,则有两种可能的情况:如果入射光子是 H 极化的,那么测量结果将是概率为 1 的 H 状态,而如果入射光子是 +45° 极化的,那么测量结果将是概率为 0.5 的 H 状态或 V 状态。因此,只要结果是 V 态,Bob 就可以自信地推断出光子的入射偏振态是“+45°”。
- 如果 Bob 在对角线基础上进行测量,类似的论点将适用,其中 -45° 状态的测量结果将表明光子的入射偏振态为“H”。
- 在传输光子串后,Bob 宣布测量结果为“V”或“-45°”的实例,其余的都被两者丢弃。这些结果可用于在 Alice 和 Bob 之间生成随机比特串。
- 对于窃听的验证,Bob 和 Alice 公开共享生成的随机比特串的一部分,如果误码率超过可容忍的限制,则协议中止。如果没有,他们现在已经能够在它们之间生成安全且对称的密钥。
QKD所依据的重要原理是量子纠缠原理。两个粒子有可能发生纠缠,因此当测量一个粒子的特定属性时,会在纠缠的粒子上瞬间观察到相反的状态。无论纠缠粒子之间的距离如何,这都是正确的。然而,在测量之前预测将观察到什么状态是不可能的,因此如果不讨论经典通道上的观察结果,就不可能通过纠缠粒子进行通信。在经典信息通道的帮助下,使用纠缠态进行通信的过程被称为量子隐形传态,是 Ekert 协议的基础。

E91 协议的设置表示
现在让我们通过以下步骤来了解量子 E91 协议的过程:
- 源中心选择EPR对(纠缠贝尔状态) ,发送第一个粒子 给Alice,第二个粒子 给Bob。
- Alice 使用在 之间随机选择的方向进行测量,而 Bob 使用在 之间随机选择的方向进行测量。他们记录测量结果并通过经典频道广播他们使用的测量依据。
- 因此,Alice 和 Bob 现在知道彼此的选择。他们将测量结果分为两组:一组是诱饵量子比特 ,他们选择不同的测量基础,另一组是原始关键量子比特 ,他们选择相同的测量基础。
- 组用于检测是否存在窃听。为了检测窃听,他们可以使用 Alice 的碱基和 Bob 的碱基之间的相关系数来计算测试统计量S ,类似于贝尔测试实验中所示的那样。如果S的值有错误,意味着也有窃听者,Alice 和 Bob 会断定量子通道不安全,他们会中断这个通信并开始一个新的通信。
- 如果量子通道是安全的, 可以用作原始密钥,因为 Alice 和 Bob 可以接收相同的测量值。Alice 和 Bob 都同意测量 代表经典位 0,而测量 代表经典位 1,从而得到他们的密钥字符串。
结论
我们看到了基本的基本协议,每个协议都可以在合适的各种情况下使用。今天还有许多其他现代和更先进的协议,但这些是定义量子密钥分发基础的最基本协议。
量子密码学是安全通信领域的一场新革命,随着研究的继续,我们相信成功使用它进行高度安全通信的日子并不遥远。
---煤油灯科技victorlamp.com翻译整理---