这是大多数Web 3.0新开发人员难以理解的事情:当发布代码时,以后无法对其进行修补和更新。这与我们都知道和喜爱的迭代开发方法大相径庭——我们将开发分解成更小的部分,并在多次迭代中构建它。通过逐一添加功能,我们可以随着时间的推移改进应用功能——同时扩大用户群。在Web 3.0中,这是做不到的。
迭代开发让我们分阶段构建
我们稍后会讨论Web 3.0的瀑布方法。但首先,迭代开发入门是有序的。以这种方式构建应用程序有几个优点:
1) 及早检测错误
通过分阶段构建软件,我们可以逐段构建、测试和交付代码。这让我们能够在早期阶段发现错误并在我们进行时修复它们,避免下游后果,例如影响整个应用程序的一些小错误。
2) 更快的用户反馈
由于我们以迭代的方式发布应用程序,迭代开发让我们能够快速、循环地获得反馈。这不仅让我们能够进行必要的错误修复,而且还帮助我们根据用户的实时反馈制定未来的路线图。
3) 更少的时间规划
迭代开发节省了我们编写详细文档的时间,因此我们可以花更多的时间构建和测试,减少编写和理论化的时间。
但这在Web 3.0中发生了变化
当然,区块链改变了一切——包括迭代开发的可能性。大多数新软件开发人员在得知这一点后都会感到震惊,但一旦掌握了智能合约的工作原理,它就很有意义了。
让我们以以太坊区块链为例。(如果需要入门,请阅读此内容。)以太坊是一种全球可访问的状态机,只能通过共识进行更新。作为一个不可变的状态机,我们可以向它写入状态(即数据),但我们不能更新状态。这意味着:
- 我们写入区块链的所有内容都是永久性的。
- 以太坊智能合约是不可变的; 它们一旦创建就无法更改。
这有一个很好的理由:智能合约让我们在参与者之间创建一个牢不可破的合约。但这也意味着我们永远被合同所束缚。因此,错误修复和改进是不可能的。
如果来自Web 2.0,可能想知道为什么有人会开发无法更新的东西。想想甚至可能会很害怕。 这就是为什么许多加密项目需要数月甚至数年才能将其应用程序部署到区块链上的原因——智能合约中的任何错误或漏洞都可能造成数百万美元的损失。
此类黑客的示例不计其数,可以在此处阅读更多示例,可以通过简单的Google搜索找到更多内容。
如果我们绝对需要进行更新怎么办?
这给我们带来了下一个问题:如果我们绝对需要进行更新怎么办?
假设一个开发者犯了一个百万美元的错误;有人破解了他们的智能合约并流失了大量资金。当然,必须采取措施阻止其他用户使用这些智能合约——但这是一个非常乏味的过程。
以下是这种情况下通常发生的情况:
第1步
发现漏洞后,必须立即告诉用户并暂停智能合约(当然,这假设内置了允许执行此操作的逻辑)。通过暂停智能联系人,可以做两件事:首先,明确用户不应使用它们,其次,防止攻击者利用不知道该漏洞的用户。
第2步
接下来,需要恢复数据,以便迁移到新的智能合约。请记住,在Web 3.0中,智能合约存储应用程序的逻辑和数据(有关Web 3.0架构和智能合约的入门知识,请阅读此内容)。当部署具有更新逻辑(修复漏洞)的新智能合约时,需要恢复该数据;否则,一切都会被抹去。将恢复的数据示例包括:
- 用户的账户余额
- 存储在智能合约中的公共变量
- 存储在智能合约中的私有变量
第3步
接下来,使用恢复的数据编写并启动新合同。 如果数据很少,则可以在一个交易中完成此过程。但是,如果有大量数据,则必须将其分解为许多较小的交易。回想一下,将数据写入以太坊区块链需要花钱,而这笔钱是以“Gas”形式支付的。以太坊对每笔交易都有一个“GasLimit”;如果交易的gas成本超过此限制,矿工将不会将其包含在一个区块中。
第4步
部署新合约意味着合约地址发生了变化。因此,现在需要使用新地址更新与旧合约交互的所有合约。此外,需要让用户知道这是他们应该使用的新合同。这需要大量的社会协调,而且并不总是直截了当的,但很有可能。
这种繁琐方法的好处是我们不会牺牲不变性,这是智能合约的基本属性。但是,不可否认迁移数据和说服用户迁移的乏味。这就是为什么任何将智能合约部署到区块链上的人都必须在部署之前创建一个迁移计划——这样,如果他们发现了一个漏洞,他们就有一个备份计划。
构建可升级的智能合约:后门方法
虽然我们刚刚讨论的手动方法有效,但它仍然不理想。有很多例子表明,价值数百万美元的以太币被盗或被黑客入侵,如果我们能够更新智能合约,这些以太币本可以被保存下来。拥有升级合约的能力不仅对迭代开发很有用,而且对于修复可能会抹去人们储蓄的严重错误也很有用。
这就是以太坊社区(特别是OpenZeppelin)提出“可升级智能合约”概念的原因。这个概念很简单。 我们有一个“代理合约”和一个“逻辑合约”。代理合约委托给逻辑合约。最终用户始终与代理合约进行交互,该合约存储所有应用程序数据。但是,该方法的实际逻辑存储在逻辑合约中。
当用户与代理合约交互时,它会将这些交易转发给逻辑合约并从函数调用中检索返回数据。 然后将数据转发回调用方。
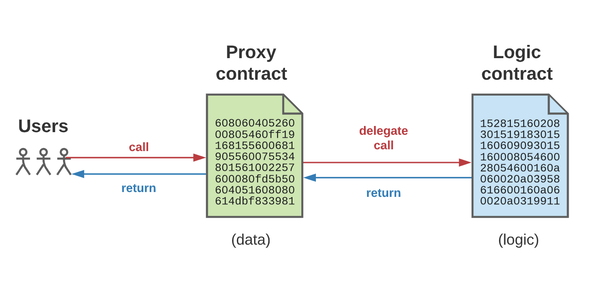
因此,当需要更新逻辑时,只需更新逻辑合约并重新部署即可。
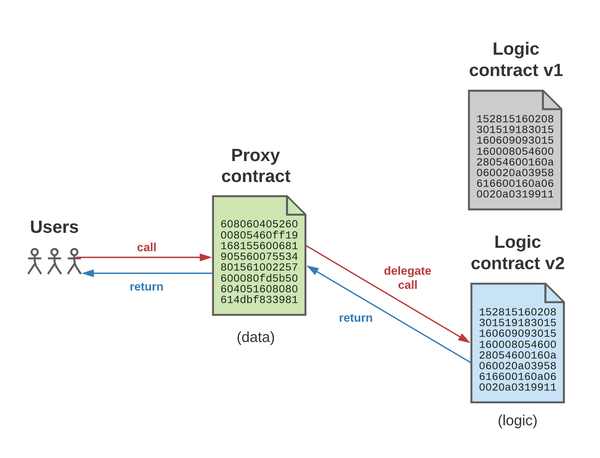
请注意,两个智能合约仍然是不可变的。只是换掉代理合约调用的逻辑合约。由于用户只与代理合约进行交互,因此不必为了让每个人都切换到新合约而精心制作。
代理合约如何在幕后工作 代理合约只定义了一种方法:回退函数。如果没有其他函数与给定的函数签名匹配,则会在调用合约时执行此操作。因此,当调用代理合约时,由于没有定义其他方法,因此会调用回退函数。回退函数具有告诉合约将调用转发到逻辑合约的逻辑。它可以做到这一点,而无需特别了解逻辑合约的接口。
如果不熟悉Solidity,可能想知道智能合约如何将函数调用转发给另一个合约。Solidity有一个名为“delegatecall”的概念,它类似于合约调用,只是略有不同。
假设我们有合约A执行对合约B的委托调用,然后合约B的代码使用合约A的存储、msg.sender和msg.value执行。
我们将使用Solidity by Example网站中提供的示例来演示delegatecall的工作原理。
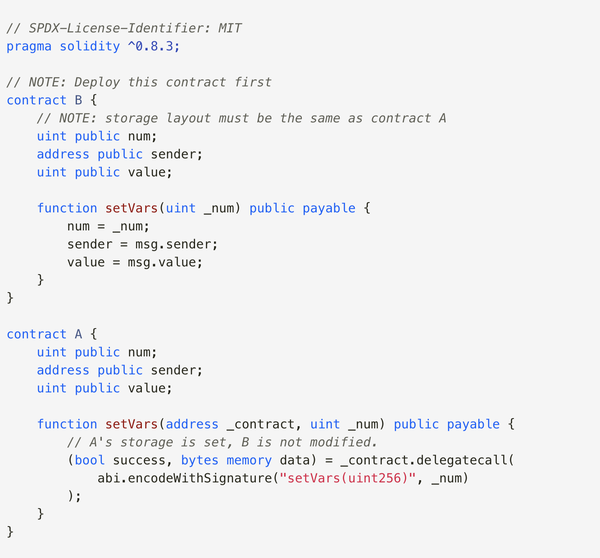
在这个例子中,合约A使用委托调用来调用合约B上的setVars,只是我们使用合约A的存储而不是合约B的存储中的数据来执行调用。也就是说,存储、当前地址和余额仍然是指调用合约(即合约A),而只是取自被调用地址(即合约B)的代码。
因此,在我们的可升级智能合约方案中,当用户调用代理合约时,会调用回退函数,然后使用代理合约中的数据将调用“委托”给逻辑合约中定义的方法。
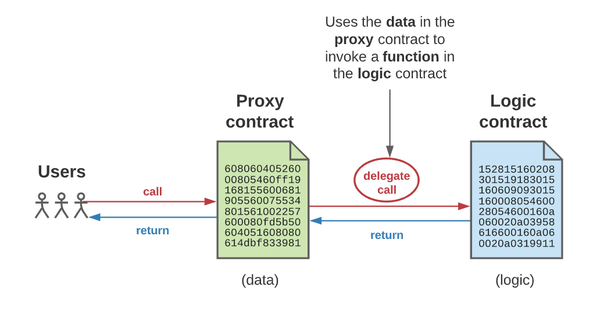
请注意,用户或恶意行为者仍然可以直接将交易发送到逻辑合约。但是,这不会构成威胁,因为逻辑合约状态的更改不会影响应用程序;应用程序将数据存储在代理合约而不是逻辑合约中。
可升级智能合约的优缺点
可升级智能合约已经变得非常流行。但是,对于可升级合约是好事还是坏事,业内存在分歧。Trail of Bits在这篇文章中做了出色的工作,概述了将委托调用用于可升级合约的风险,我将在下面进行总结。
假设用户调用代理合约,然后代理合约调用逻辑合约。逻辑合约执行函数并将数据写回代理合约。到目前为止,一切都很好。
棘手的地方在于:当逻辑合约尝试写入代理合约时,它是在代理状态的范围内进行的。
让我们使用OpenZeppelin文档中提供的示例来说明为什么这会很危险。我们使用以下变量定义了代理和逻辑合约。
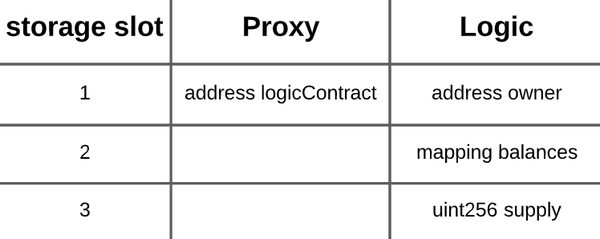
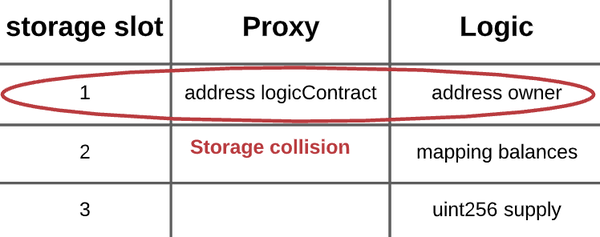
代理将逻辑合约的地址存储在第一个存储槽中。逻辑合约将“所有者”的地址存储在其第一个槽中。这两个变量的大小都是32字节。如果逻辑合约被执行并写入“所有者”变量,它将在代理合约的上下文中这样做。这意味着它将尝试写入代理合约的第一个存储槽。这将导致存储冲突。
OpenZeppelin的可升级智能合约克服这个问题的方法是随机化代理合约存储槽。
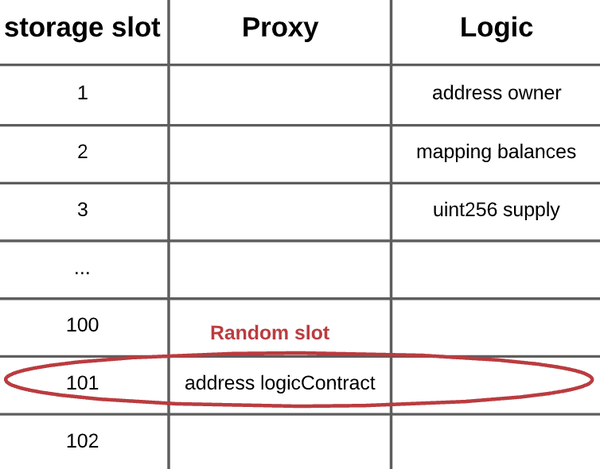
这确保了逻辑合约写入代理合约上已被另一个变量使用的存储槽的概率可以忽略不计。
这种随机化存储槽的方法称为“非结构化存储”。虽然它有效,但它增加了智能合约的复杂性,因此为错误和严重错误留下了更多空间。它还要求开发人员了解以太坊EVM的内部结构以及存储的工作原理,这对于想要构建应用程序的人来说是一种不公平的期望。
结论
如果是Web 3.0的新手,或者正在考虑学习Web 3.0开发,那么了解智能合约的不可变特性至关重要。 这样,就可以计划需要升级智能合约的场景。无论是采用更繁琐的传统方法还是使用OpenZeppelin的可升级智能合约方案,都取决于用例——以及愿意做出哪些权衡。 但是,无论哪种方式,都要制定一个计划。
原文链接:https://www.preethikasireddy.com/post/the-hardest-concept-for-developers-to-grasp-about-web-3-0
---煤油灯科技victorlamp.com翻译整理---
