随着通信和网络技术的飞速发展,从数据库中检索信息已成为一种普遍存在的服务,具有广阔的应用前景。例如,使用搜索引擎查找附近的餐馆,在流媒体平台上观看电影等。然而,当存在隐私问题时,这个任务就变得不简单了,例如,用户不希望向数据中心或第三方透露他/她的选择,同时数据中心也不希望透露除请求项以外关于数据库的更多信息。
2000 年,Gertner 和他的同事提出了对称私有信息检索 (SPIR) 协议,该协议为用户和数据库提供了安全保证。然而,它的实际实现在实验上要求很高,需要各方共享私有的随机字符串。对于基于计算复杂性的经典密钥分配方案,这在技术上很麻烦,并且可能不适合需要长期安全性的应用程序。
量子密钥分发 (QKD) 的安全性基于量子力学定律,能够在信息理论安全的前提下实现远距离的密钥分发。自 1984 年 Bennet 和 Brassard 提出第一个 QKD 协议以来,QKD 领域在理论和实验方面都得到了广泛的发展。凭借商用组件和完善的实现技术,QKD 现已成为量子密码学中最成熟的子领域。目前市场上也有多家公司提供商用 QKD 系统。与经典的QKD算法相比,QKD密钥的安全性不依赖于未来硬件和算法的发展,更适用于需要长期安全的数据检索任务。
现在,新加坡国立大学的 Chao Wang 及其同事首次报告了由独立于测量设备 (MDI) 的 QKD 网络支持的 SPIR 实验实现。SPIR 演示着眼于生物识别安全性,并成功地从包含 800 个条记录的数据库中检索了一个 582 字节的指纹文件。
在他们的工作中,采用了系统实现的两层方案,即SPIR应用层和MDI QKD层(图1)。这两层的设计是基于整个系统的实用性和实施安全性的考虑。对于应用层,作者采用了双数据库 SPIR 协议,因为事实证明,单一数据中心的信息理论上安全的 SPIR 是不可能的。对于 QKD 层,他们部署了具有诱饵状态的 MDI QKD 。它有两个主要优点。首先,在 MDI QKD 中,每一方都持有一个量子发射器,并通过一个由不受信任的第三方操作的中央量子接收器相互通信。因此,MDI QKD 提供了一个吸引人的特性,可以抵御对量子接收器的任何潜在侧信道攻击,这通常被认为是实际 QKD 实现中最脆弱的部分。因此,各方只需要保护自己的发射器,无需担心量子接收器的实现。其次,MDI QKD具有天然星型拓扑结构,适合网络扩展。
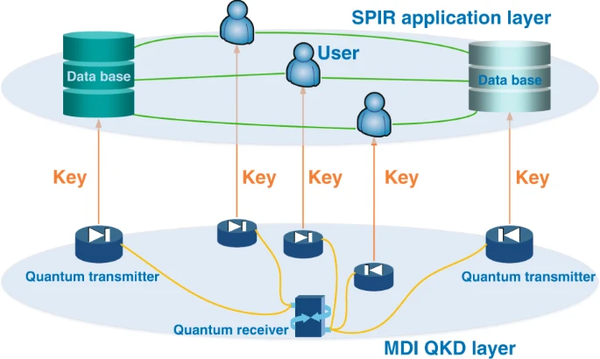
图1:基于 QKD 的 SPIR 示意图。对称私有信息检索 (SPIR) 应用程序由独立于测量设备的量子密钥分发 (MDI QKD) 网络提供支持。
在此基础上,Chao Wang 和合著者建立了一个基于光纤的 MDI QKD 系统,工作频率为 125 MHz。由用户和数据中心持有的量子发射器准备时间仓相位编码量子态,其中信息被编码在两个连续时间模式的强度和相对相位上。然后,量子态通过长度为 25 km 的不可信光纤通道发送到量子接收器进行测量。通过仔细匹配入射光子量子态的所有自由度,作者获得了 0.48 (±0.015) 的 Hong-Ou-Mandel 干涉可见度,显示了对MDI QKD 的有效贝尔态测量。他们还测量了密钥生成基础中的平均误码率为 0.83%。在获得原始密钥位后,通过经典的后处理,包括误差修正和隐私增强,最终得到 位的安全密钥。最后,利用生成的密钥成功地实现了SPIR算法在指纹数据库上的应用。
在MDI QKD支持下SPIR的成功实现,验证了该方案的可行性,为具有信息论安全性的SPIR的实际实现提供了一种有希望的方法。随着 QKD 在高速 , 远距离和网络优化方面的最新进展,我们可以期待所提方案的性能得到进一步提升,将其实用性推向更高的水平。这将为许多对长期安全性至关重要的应用打开大门,例如医疗记录检索、生物特征认证和按需付费在线内容,这些应用甚至可以抵御基于量子计算的攻击。
原文链接:https://www.nature.com/articles/s41377-022-00996-1
---煤油灯科技victorlamp.com翻译整理---
