最近于2018年5月25日批准在EEUU实施的《通用数据保护条例》(GDPR)[1]在面对新兴区块链技术时,已经产生了一些争议,这些争议涉及到它们最常见的内容:数据隐私和保护。这两个是区块链发光的重要领域。
区块链被定义为新的互联网价值层,为互联网上任何资产类交易(信息/数据和实物)添加了T[2](可信任性、透明度和可追溯性)的三位一体,这些独特的特性为新的服务和应用开辟了新的可能性,区块链也是更广泛的分布式账本技术(DLT)的一部分,被认为是与加密货币[3]、智能合约和首次代币发行(ICO)热潮相关的所有最新技术进步的驱动力。
然而,区块链不仅仅是一个支持比特币和加密货币交易的简单金融平台;区块链正在成为互联网未来的底层,这创造了一种新的去中心化应用程序,称为DApps,它将取代今天的大多数集中式云互联网应用程序,企业将通过消除中介机构、降低成本和提高互联网的可信任性,从而实现新一轮的去中心化服务,从而经历当前模式的彻底转变。
当时,欧盟于 2012 年首次提出 GDPR [4],互联网只是围绕以 Web 为中心的集中式云互联网。 公司和个人的所有 GDPR 数据收集和处理都完全基于这个集中的云服务模型世界。 随着 2017 年 7 月左右全面引入作为 DLT/区块链基础的 P2P 去中心化互联网技术概念,其构想的 GDPR 模型已经过时。
这种假设的第一个结果是 GDPR 的执行成为一个非常具有挑战性和争议性的主题。 从立法者和监管者的角度来看,需要对 GDPR 框架进行调整,以适应区块链驱动的去中心化互联网技术新模式。 在某些情况下,如果这个问题一开始没有得到很好的理解和澄清,这甚至可能威胁到去中心化区块链模型的广泛采用,因为区块链和 GDPR 是最近的趋势,而且市场仍然认为区块链只是比特币和加密货币,而不是下一代互联网价值层的推动者 。
这些 GDPR 新规则授予消费者数据所有者更多权利。 《财富》全球 500 强公司将花费 78 亿美元来确保它们符合 GDPR [5] 并满足这一新的消费者数据所有权规则。 欧盟 GDPR 制定了关于公司如何处理个人身份信息 (PII) 的指令,个人身份信息可以被视为可用于识别特定个人的任何数据,例如邮寄和电子邮件地址、电话号码、社会安全号码、驾驶执照和 所以一个。 它还可以考虑用户的计算机 IP 地址、登录 ID、数字图像、地理位置、社交媒体帖子、数字图像和行为数据。 不遵守 GDPR 可能会导致高达公司年收入 4% 或 2400 万美元的罚款(以金额较高者为准)。
特别是,区块链个人 ID 管理和流程,例如 KYC - 了解客户和其他存储和处理 PII 的流程,对于设计符合 GDPR 的区块链解决方案至关重要。 主要挑战与公共无许可区块链技术有关,由于区块和区块链交易的构建方式,所有进入分布式账本(区块链的主要组成部分)的信息和记录都是公开可见的、防篡改和不可变的, 这意味着添加到公共无许可区块链的数据永远存在,因为它们被复制到任何单个分布式区块链 P2P 节点,通常称为“矿工”,作为大型分布式数据库工作。
然而,印在这些分布式账本结构中的数据交易的不变性意味着 GDPR 的关键原则之一,第17条删除权(“被遗忘权”),未被区块链满足。 当消费者请求数据提供者(称为“控制者”)删除其个人信息时适用此原则,并且由于这种不变性特征,数据无法删除。
但是,要了解区块链的工作机制以及数据如何存储在区块链层中,有必要介绍另外两个新的区块链概念,即密码学和哈希。 在区块链世界中,所有信息都使用特定的算法和函数进行加密和哈希处理,然后存储在区块链分布式账本中。 散列是将任何输入数据单向转换为不可读的 64 个字符(SHA-256 散列算法)的固定长度长序列,称为散列数据 [6]。 因此,从技术上讲,如前所述,由于区块链的工作原理,存储在区块链本身中的消费者个人数据和信息或其他元数据无法修改。
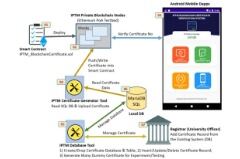
然而,对于这一挑战还有其他解决方案,即采用链下数据存储架构,其中所有 GDPR 敏感信息和数据都在链下存储在分布式或基于云的服务器和哈希中,这是一种特定的加密 该数据(对该数据的引用或链接)存储在区块链层中,该层用作指向这些存储在链外的数据的控制指针。 这些控制指针本身不是真实数据,而是存储在另一个数据库中其他地方的原始数据的假名化,不受区块链提供的记录不变性问题的影响。分析GDPR第17条“被遗忘权”的具体案例; 当消费者请求时,服务提供商可以删除区块链哈希指针到分布式链下服务器中数据的“可链接性”,该解决方案应该可以达到目的。
特别地,GDPR第25条“设计和默认数据保护”“这是与区块链相关的最有趣、可能也是最具争议的文章,因为匿名化技术也由GDPR解决。在区块链中,如上所述,所考虑的伪匿名化技术是哈希。然而,使用区块链的伪匿名链接有两种解释-用户的数据创建了第一个假设是,当建立这种联系时,它不再被认为是个人的,因为数据假名化已经完成,但不是匿名化。另一方面,根据GDPR第25条,可能仍需要一些证明或数学验证,使用哈希的链外数据链接可能会受到暴力攻击的影响。此外,这里甚至没有考虑其他哈希和共识算法技术,就像那些允许智能合约交易的所有者在不泄露个人数据的情况下对其进行验证的交易一样。所有这些都表明,随着区块链创新的引入正在加速,一场法律技术战就在眼前。
GDPR区块链合规性的另一个尚未完全解决的挑战是,由于区块链技术的去中心化所有权模式,数据处理器(数据控制器)无法承担法律责任,因为他们没有明确定义或指定区块链GDPR隐私设计(C.Lima,2018年6月),因为所有所有权都是去中心化的。
这种链外区块链GDPR合规架构的进一步改进是将公共区块链与可信计算领域相结合,以增强区块链网络的隐私和安全级别。这些领域是新的硬件编码可信节点,为链外交易提供了额外的安全和效率层。
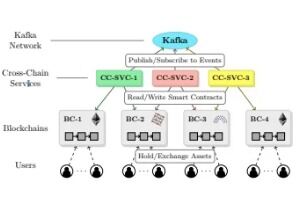
个人信息和标识(PII)只是区块链中可以存储的数据的一个子集。其他数据类型,如公共加密密钥和其他类型的哈希和加密数据,这些数据指向一些特定和专门的数据集,如P2P网络和节点机器状态ID和性能、消费者索引等,图1显示了上述GDPR区块链合规架构。
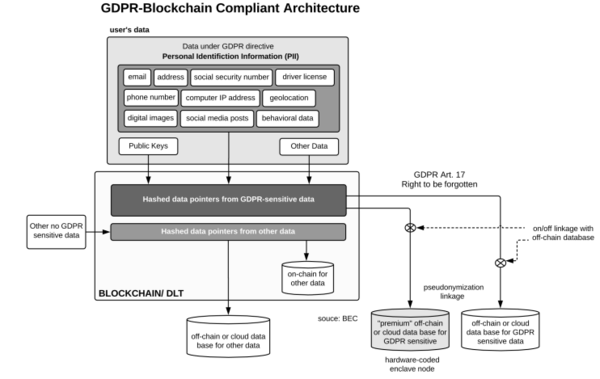
图1-符合GDPR区块链的架构
区块链还有其他变体,称为企业区块链,这种类型的私有区块链可以很容易地遵守GDPR指令,因为存储信息的数字记录的交易可以被拥有和控制该平台的私有实体或机构修改和删除,因为这是一个许可的区块链解决方案。
总而言之,大多数关于区块链的最初反应是这项新技术与新的 GDPR 指令完全不兼容。 然而,正如此处所解释的,这是一个肤浅的假设和结论,没有探索其他可能性,也没有阐明区块链实际上是如何工作的,也没有理解其关键的基本概念和技术。 事实上,与传统的集中式互联网方法相比,区块链可以被认为不仅可以改善 GDPR 中规定的数据隐私和安全性的基本方面,而且还可以在符合 GDPR 的情况下仔细研究、架构和实施意图保护数据隐私,使用一些独特的技术。 这些替代方案实施起来并不简单,它们需要深入了解区块链/DLT 的工作原理以及技术生态系统如何相互关联,才能创建 GDPR 区块链兼容架构。
由于区块链 GDPR 仍处于为完全 GDPR-区块链合规铺平道路的早期阶段,因此此处涉及的所有要点都是当前业界正在争论的话题。 即使有技术替代方案来创建符合 GDPR 标准的区块链系统,争论和争议仍然存在,主要结论指出修订最近引入的 GDPR 框架以考虑新的去中心化互联网模型和基于哈希的区块链技术。