中国研究人员称,他们通过进行暴力攻击,成功地绕过了智能手机上的指纹认证保障措施。
浙江大学和腾讯实验室的研究人员利用现代智能手机指纹扫描仪的漏洞进行了所谓的BrutePrint入侵操作。
Match-After-Lock(锁定后匹配)功能存在缺陷,该功能理应禁止设备在锁定模式下进行认证活动,但被覆盖,使得研究人员可以继续提交无限数量的指纹样本。
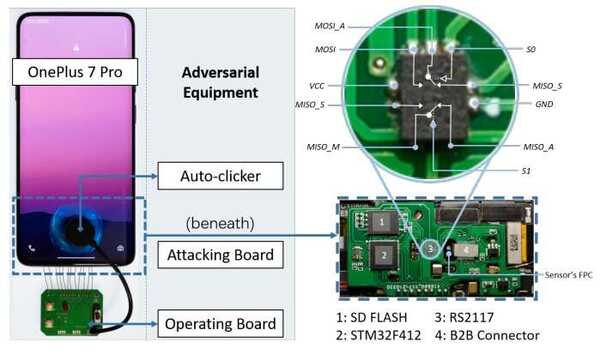
储存在指纹传感器串行外设接口上的生物识别数据受到的保护不足,使攻击者能够窃取指纹图像。样本还可以轻松地从学术数据集或生物识别数据泄漏中获得。
一个旨在限制指纹匹配失败次数的功能——取消-匹配失败后(CAMF)——有一个缺陷,允许研究人员注入校验和错误,从而禁用CAMF保护。
此外, BrutePrint 在非法获取的指纹图像上作出改变,使其看起来像是被目标设备扫描过。这一步骤提高了指纹扫描器将这些图像视为有效的机会。
所有Android设备和一个由研究人员测试的HarmonyOS(华为)设备都至少存在一个漏洞,可导致入侵。由于IOS设备有更强的防御机制,尤其是苹果iPhone SE和iPhone 7,这些设备能够抵御暴力攻击的尝试。研究人员注意到iPhone设备容易受到CAMF漏洞的影响,但不到成功入侵的程度。
要成功地进行入侵,攻击者需要对目标手机具有数小时的物理访问权限,可以轻松获得价格为15美元的印刷电路板,并获得指纹图像的访问权限。
指纹数据库可以通过学术资源在线获取,但黑客更有可能通过数据泄露获得大量的图像。上个月,来自18个国家的执法机构宣布关闭了一个重大的非法市场,用于出售被盗身份。Genesis Market存放数字指纹和其他私人数字数据,提供高达8000万个凭证供出售。
生物特征安全是数字设备上的一项主要安全措施。指纹和面部识别被认为比密码和PIN号更可取,因为它们更难伪造,使用起来更简单(不需要记忆),且不能在用户之间转移。
除了像BrutePrint这样的网络攻击的潜在威胁,指纹识别存在其他问题。伪造指纹和在设备屏幕上留下的残留指纹是滥用的入口。
一位不幸的来自利物浦的毒品贩子以极其艰难的方式发现指纹可以被以意想不到的方式识别。在发帖一张自己手持一包他最喜欢的食物之一——斯蒂尔顿奶酪的照片后,警方发现了这张照片,追踪他的指纹,并在将指纹与犯罪联系起来后逮捕了他。
生物识别技术也在电影中占据着重要地位。电影《背叛间谍》、《复仇者联盟2》和《毁灭者》幽默地,有时也有些恐怖地展示了人们使用(甚至截下)死人的手指来解锁手机的情景。
当然,那只在好莱坞有效。如今的指纹扫描仪不仅确认皮肤图案,还会检测并要求存在于皮肤较低层的活性组织以及游走在我们身体当中,只有当我们还活着同时我们的手指没有脱离我们的身体时才会产生的微小电荷。
浙江大学的研究人员表示,他们发现的“前所未有的威胁”需要加强操作系统保护,并增强智能手机和指纹传感器制造商之间的合作以解决现有的漏洞。
